Per anni la regola è stata la stessa: una password lunga, con maiuscole, numeri e simboli, da cambiare spesso. Nell’agosto 2025 il NIST, l’istituto statunitense per gli standard e la tecnologia che scrive alcune delle linee guida più seguite sull’autenticazione digitale, ha pubblicato la revisione definitiva delle sue regole e ha capovolto quell’impostazione: niente più obblighi di simboli e caratteri speciali, niente più cambi periodici, e soprattutto l’idea che una password, da sola, non basta.
Il motivo è nei dati. Secondo il Data Breach Investigations Report 2025 di Verizon, il rapporto annuale che analizza migliaia di violazioni informatiche, le credenziali rubate sono state il punto di ingresso nel 22% delle violazioni esaminate. Una password complicata non protegge se viene rubata o riutilizzata.
Cosa dicono le nuove regole del NIST
La revisione 4 della linea guida SP 800-63B stabilisce che, quando la password è l’unico sistema di accesso, deve avere almeno 15 caratteri, e che i servizi devono accettare password lunghe almeno 64 caratteri, spazi compresi. Vieta di imporre regole di composizione arbitrarie, come l’obbligo di inserire un simbolo o una maiuscola, e di chiedere il cambio della password a scadenza fissa: va cambiata solo quando ci sono prove o sospetti che sia stata compromessa. Ogni nuova password deve invece essere confrontata con un elenco di password comuni o già finite in violazioni note.
In pratica la lunghezza conta più della complessità. Una frase di quattro o cinque parole scelte a caso è più lunga e più facile da ricordare di una sequenza come “P@ssw0rd!”, che rispetta tutte le vecchie regole ma è tra le prime che gli attaccanti provano.
Il vero problema: password riutilizzate e rubate
Lo stesso rapporto Verizon ha analizzato i dati di dispositivi infettati da infostealer, programmi malevoli che rubano le password salvate nei browser. Nel caso tipico, solo il 49% delle password di un utente per servizi diversi era davvero diverso: le altre erano ripetute. Basta quindi una sola violazione per aprire più account.
Gli attacchi di credential stuffing sfruttano proprio questo: provano in automatico sui siti più diffusi le coppie di nome utente e password rubate altrove. Secondo l’analisi di Verizon sui registri dei servizi di accesso unico delle aziende, questi tentativi rappresentavano in media il 19% di tutti i tentativi di accesso giornalieri, con un picco del 44% in un singolo giorno.
Passkey e chiavi di sicurezza: cosa cambia nel 2026
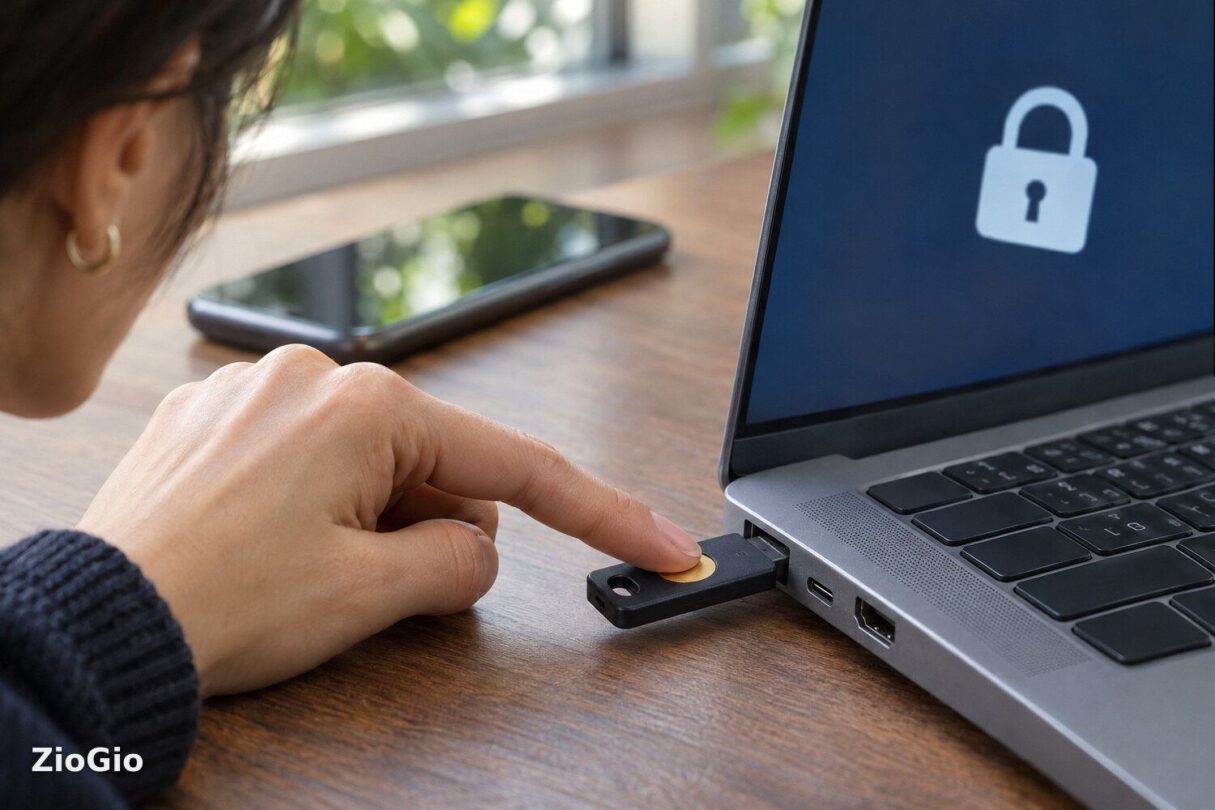
La risposta su cui puntano le grandi piattaforme sono le passkey, credenziali che sostituiscono la password con una coppia di chiavi crittografiche: una resta sul dispositivo dell’utente, protetta dallo sblocco con impronta, volto o PIN, l’altra è conservata dal servizio. La passkey è legata al sito per cui è stata creata, quindi non può essere consegnata a una pagina falsa, ed è questo che la rende resistente al phishing.
Dal 1° maggio 2025 Microsoft crea i nuovi account senza password, chiedendo di registrare una passkey dopo il primo accesso, e sostiene che l’accesso con passkey è otto volte più veloce di quello con password e verifica in due passaggi. Google propone le passkey come opzione predefinita per gli account personali già dal 2023. Un’alternativa fisica sono le chiavi di sicurezza, piccoli dispositivi da collegare al computer o avvicinare al telefono, che funzionano secondo lo stesso principio.
Cosa fare oggi per proteggere i propri account
Il primo passo è attivare le passkey dove sono disponibili, a partire dagli account più importanti: posta elettronica, banca, profili social. La posta merita la priorità, perché da lì si possono reimpostare le password di quasi tutti gli altri servizi. Dove le passkey non ci sono, va attivata la verifica in due passaggi, preferendo un’app di autenticazione agli SMS.
Il secondo è usare password diverse per ogni servizio, lunghe almeno 15 caratteri, affidandosi a un gestore di password per ricordarle. Il terzo è non salvare le password in file di testo o note sul telefono e cambiarle subito se un servizio comunica una violazione. Infine, conviene diffidare di qualsiasi messaggio che chieda di inserire credenziali tramite un collegamento: nessuna banca o piattaforma seria lo fa.
La password complicata di dieci anni fa non è sbagliata, ma oggi non basta più. Il 22% delle violazioni passa da credenziali rubate, ed è per questo che le regole sono cambiate.