Cosa può succedere quando si clicca su un collegamento sospetto: dietro questa domanda ci sono aspetti concreti che vale la pena conoscere senza allarmismi né scorciatoie. Per trovare una risposta occorre distinguere le situazioni più comuni, capire quali fattori incidono davvero e scegliere soluzioni adatte alla vita quotidiana. Le spiegazioni che seguono affrontano il problema passo dopo passo, con esempi pratici e precisazioni utili per non confondere un caso particolare con una regola valida per tutti.
Un clic non equivale sempre a un dispositivo violato
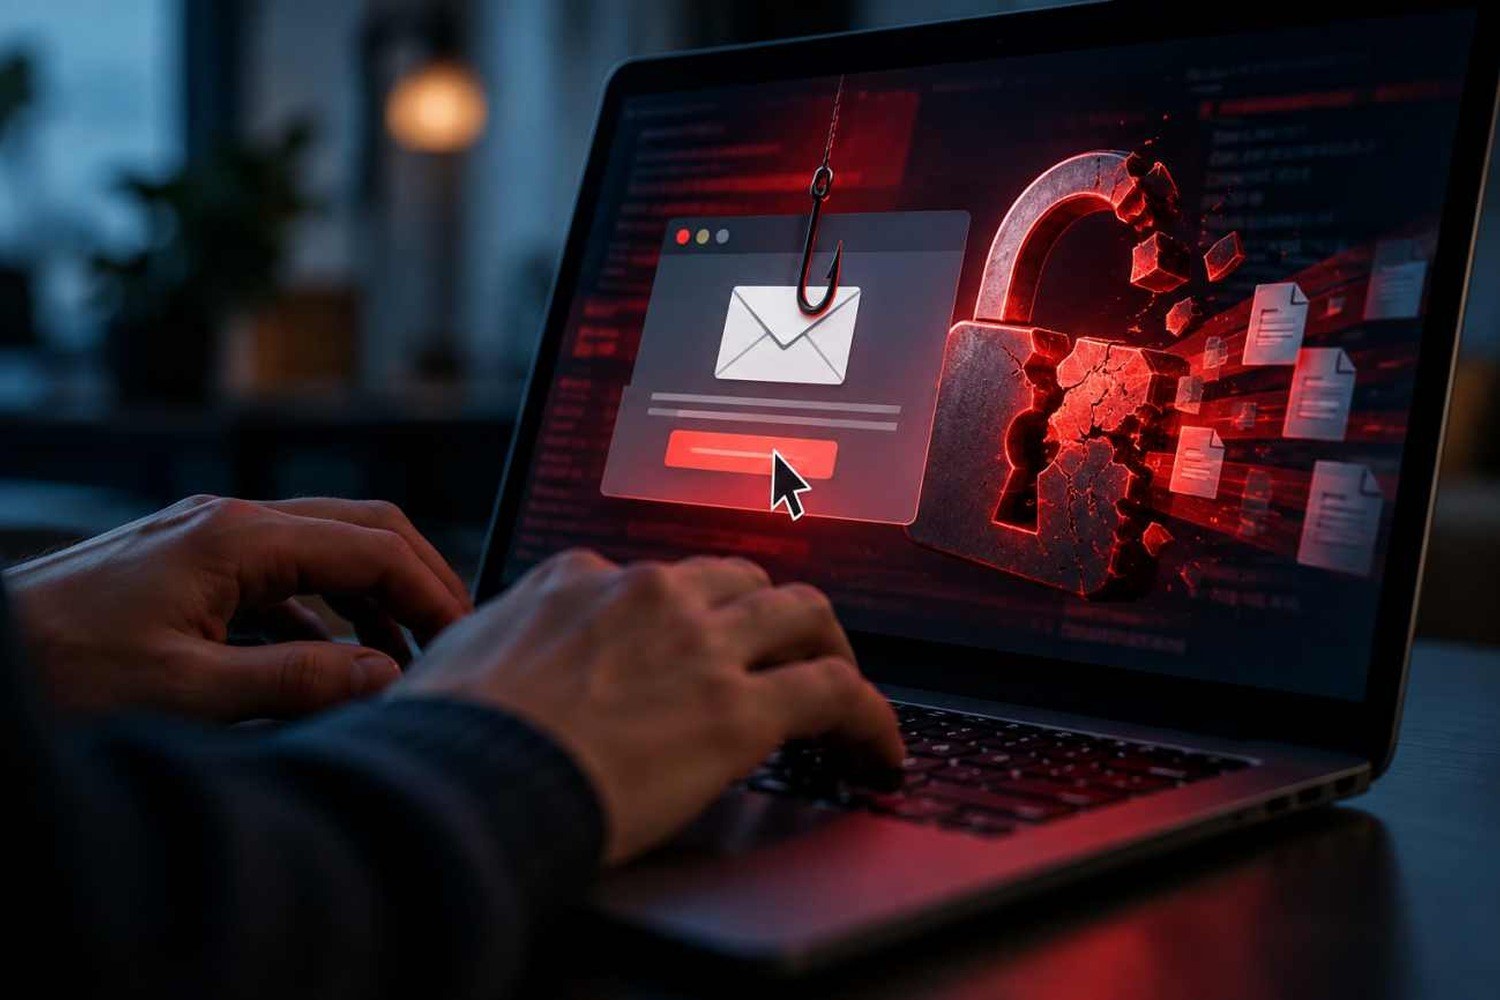
Un messaggio che finge di arrivare dalla banca, da un corriere o da un servizio conosciuto può contenere un collegamento costruito per ingannare. Aprirlo non comporta automaticamente il furto dei dati: molto dipende dalla pagina raggiunta, dal dispositivo e da ciò che viene fatto dopo.
Il rischio cresce quando si inseriscono credenziali, codici temporanei o informazioni sulla carta, oppure quando si autorizza l'installazione di programmi. Capire questa differenza è fondamentale per evitare tanto il panico quanto la sottovalutazione. La prima cosa da fare è osservare con calma ciò che è comparso sullo schermo.
Il primo elemento della questione, «Cosa può succedere», va letto insieme al contesto; il secondo, «quando si clicca su un collegamento sospetto», chiarisce quale aspetto richiede maggiore attenzione. Considerare entrambe le parti permette di evitare risposte eccessivamente semplici.
Le pagine che imitano siti affidabili
Una pagina falsa può riprodurre colori, marchi e moduli di accesso di un sito noto. Spesso cerca di spingere l'utente a digitare nome utente e password, sostenendo che sia necessario sbloccare un pacco o impedire un addebito.
L'indirizzo può contenere parole simili a quelle dell'azienda, ma avere un dominio completamente diverso. Anche la presenza del lucchetto nel browser, da sola, non dimostra che il sito appartenga all'organizzazione dichiarata: segnala principalmente una connessione cifrata. Per verificare, si deve aprire il servizio dal suo indirizzo abituale, senza seguire il link ricevuto.
Quando vengono richiesti dati e codici
Gli aggressori puntano spesso alle informazioni che consentono di entrare in un account: credenziali, codici di verifica e conferme inviate tramite notifica. Un codice temporaneo non dovrebbe essere comunicato a persone sconosciute neppure se affermano di essere operatori dell'assistenza.
Se la password è stata inserita in una pagina sospetta, conviene modificarla immediatamente tramite il sito o l'applicazione autentica e terminare le sessioni aperte, quando la funzione è disponibile. È opportuno controllare anche gli eventuali metodi di recupero dell'account e attivare un secondo fattore di autenticazione affidabile.
Download, notifiche e autorizzazioni inattese
Alcune pagine cercano di indurre al download di allegati oppure chiedono di attivare le notifiche del browser con pretesti ingannevoli. L'installazione di un file sconosciuto può introdurre software indesiderato o dannoso.
Su smartphone e computer aggiornati esistono protezioni importanti, ma nessuna garanzia assoluta. Se è stato scaricato qualcosa, non è necessario aprirlo per controllare che cosa contiene. Meglio eliminarlo senza eseguirlo, verificare le autorizzazioni concesse al sito e controllare il dispositivo con strumenti di sicurezza aggiornati.
Che cosa fare subito dopo un clic sbagliato
Se è stata soltanto aperta la pagina, si può chiuderla senza interagire e verificare che browser e sistema operativo siano aggiornati. Se sono state fornite credenziali, occorre cambiare la password dal canale ufficiale.
Se sono stati condivisi dati di pagamento, è importante contattare tempestivamente la banca attraverso numeri verificati, chiedendo le misure appropriate e controllando le operazioni. Per un dispositivo aziendale, l'incidente va segnalato all'assistenza informatica. Conservare il messaggio sospetto può servire per la segnalazione, evitando però di inoltrarlo ad altre persone come se fosse autentico.
Come riconoscere il prossimo tentativo
Urgenza, minacce di blocco e offerte troppo vantaggiose sono segnali frequenti, ma non costituiscono una prova isolata. L'abitudine più efficace è non entrare nei servizi attraverso collegamenti inattesi, soprattutto quando chiedono dati sensibili.
Si può verificare l'avviso direttamente nell'app ufficiale oppure contattare l'azienda attraverso recapiti già conosciuti. Una piccola pausa prima di rispondere è spesso sufficiente a interrompere il meccanismo di pressione su cui si basa una truffa digitale.
Le verifiche che fanno la differenza
Un caso frequente inizia con un messaggio apparentemente innocuo: il destinatario è invitato a confermare una consegna o una fattura. Il contenuto può contenere errori, ma anche essere scritto in maniera impeccabile. Non bisogna quindi basare la decisione soltanto sulla grammatica. È più utile chiedersi se si aspettava davvero quella comunicazione, se l'urgenza sembra costruita per impedire una verifica e se il collegamento conduce al servizio ufficiale.
Se un familiare chiede consiglio, evitare rimproveri aiuta a far emergere rapidamente ciò che è accaduto. Una persona imbarazzata potrebbe nascondere di avere inserito i dati, ritardando interventi importanti. In famiglia si può concordare una regola semplice: nessuna password e nessun codice ricevuto per messaggio devono essere trasmessi a chi chiama o scrive all'improvviso. La prudenza digitale cresce quando diventa una consuetudine condivisa, non quando viene evocata soltanto dopo una truffa.
Cosa ricordare
In conclusione, vale la pena partire da un comportamento semplice: osservare la situazione concreta, verificare le informazioni essenziali e scegliere gli interventi più appropriati. Le abitudini migliori sono quelle sostenibili, ripetibili e compatibili con le esigenze reali, senza affidarsi a rimedi miracolosi o a conclusioni affrettate.